本サイトは、快適にご利用いただくためにクッキー(Cookie)を使用しております。
Cookieの使用に同意いただける場合は「同意する」ボタンを押してください。
なお本サイトのCookie使用については、「個人情報保護方針」をご覧ください。
MetabaseにおけるSQLインジェクションの脆弱性(CVE-2026-72898)を狙った攻撃
今月は、オープンソースのBIツール「Metabase」の脆弱性(CVE-2026-72898)を狙った攻撃が増加しました。本脆弱性は、8/6(木)に公開されたもので、攻撃者に悪用された場合、認証を回避され管理者権限を取得されてしまう可能性があります。
本脆弱性のCVSS v3.0値(脆弱性の深刻度)は、10.0(Critical)と評価されており、既にPoC(概念実証コード)が公開されているため、該当製品を使用されている場合は、早急に最新のバージョンにアップデートすることをお勧めします。
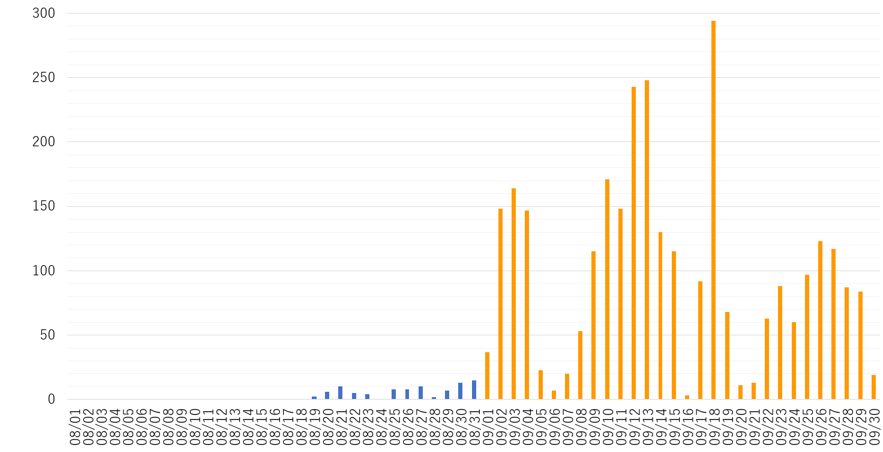
下図は、本脆弱性を狙った攻撃の検知数推移および攻撃元国です。弊社SOCでは8/19(水)に初めて検知して以降、断続的に検知しておりましたが、9月に入り検知数が増加しました。
 |
| # | 2026年9月 | |
| 1 | ブルガリア | 24.1% |
| 2 | フランス | 23.7% |
| 3 | オランダ | 20.7% |
| 4 | アメリカ | 12.9% |
| 5 | ドイツ | 4.0% |
以下は、弊社SOCで検知した攻撃例です。「/api/session/reset_password」エンドポイントに細工したJSONデータを送信し、SQLインジェクション攻撃の成功可否を確認する通信となっています。
|
POST /api/session/reset_password HTTP/1.1 |
本脆弱性(CVE-2026-72898)の影響対象は以下の通りです。しかしながら、Metabaseには他の脆弱性も報告されているため、本製品を使用されている場合は、最新のバージョンにアップデートすることをお勧めします。
影響対象
- 58系:x.58.24未満
- 59系:x.59.21未満
- 60系:x.60.17未満
- 61系:x.61.11未満
- 62系:x.62.9未満
- 63系:x.63.5未満
対策方法
最新のバージョンにアップデートしてください。
参考情報
- Security update available for Metabase - Please upgrade now
https://www.metabase.com/blog/security-update-6-aug-2026 - SQL injection using an unauthenticated endpoint leading to admin access
https://github.com/metabase/metabase/security/advisories/GHSA-vwf4-m7j8-wcjf - JPCERT - MetabaseのSQLインジェクションの脆弱性(CVE-2026-72898)に関する注意喚起
https://www.jpcert.or.jp/at/2026/at260023.html - CISA - Known Exploited Vulnerabilities Catalog
https://www.cisa.gov/known-exploited-vulnerabilities-catalog - CVE-2026-72898
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2026-72898
https://jvndb.jvn.jp/ja/contents/2026/JVNDB-2026-028171.html
マネージドサービス事業部
MBSD-SOC
MBSD-SOC
キーワードで探す
テーマで探す
筆者で探す
- #MBSD
- #MBSD-SOC
- #吉川孝志
- #寺田健
- #高江洲 勲
- #プロフェッショナルサービス事業部
- #小河哲之
- #福田美香
- #R&D部
- #山本健太
- #Alice
- #洲崎俊
- #岩崎 利己
- #浦田秀弥
- #桝屋雅文
- #米山俊嗣
- #諌山貴由
- #廣田 一貴
- #小山凌弥
- #白倉 大河
- #金子俊介
- #安田祐一
- #国分裕
- #先端技術セキュリティセンター
- #井餘田 笙悟
- #藤縄 直弘
- #サイバーインテリジェンスグループ
- #糟谷 正樹
- #一ノ瀬太樹
- #藤田 将弘
- #荒牧 努
- #坂島悠太
- #服部 慎二
- #露木 拓巳
- #吉田裕也
- #加藤 創
- #MI2
- #戸田廉


