本サイトは、快適にご利用いただくためにクッキー(Cookie)を使用しております。
Cookieの使用に同意いただける場合は「同意する」ボタンを押してください。
なお本サイトのCookie使用については、「個人情報保護方針」をご覧ください。
Next.jsの脆弱性(CVE-2025-29927)を狙った攻撃
今月は、Next.jsの脆弱性(CVE-2025-29927)を狙った攻撃が増加しました。本脆弱性は、2025年3月に公開されたもので、攻撃者に悪用された場合、認証を回避されて不正な操作をされてしまう可能性があります。
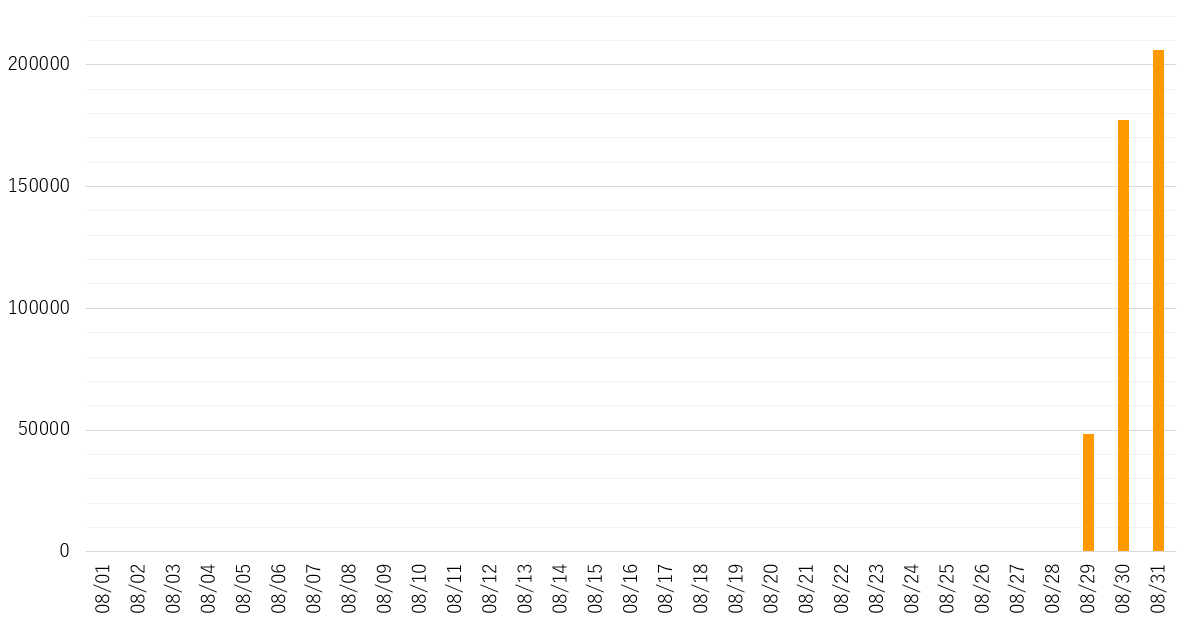
弊社SOCでは脆弱性が公開されて以降、毎月数千件から数万件を継続的に観測していましたが、2026年8月は約43万件に増加しました。急増した原因として、8/26(水)にNext.jsの新しい脆弱性が公表されたことが影響した可能性が考えられます。
下図は、本脆弱性を狙った攻撃の検知数推移および攻撃元国です。8/29(土)以降に攻撃数が急増しました。攻撃元国は、アメリカとシンガポールでほぼ100%を占めています。
 |
| # | 2026年8月 | |
| 1 | アメリカ | 74.5% |
| 2 | シンガポール | 25.4% |
| 3 | フランス | 0.0% |
| 4 | ポーランド | 0.0% |
| 5 | 日本 | 0.0% |
以下は、弊社SOCで検知した攻撃例です。Next.jsの内部的に使用されるx-middleware-subrequest ヘッダーを、HTTPリクエストに付加することで、本来実行すべきミドルウェア処理の回避を試みた通信となっています。
|
GET /admin HTTP/1.1 |
今回の脆弱性(CVE-2025-29927)の影響対象は以下の通りです。しかしながら、Next.jsには他の脆弱性も報告されているため、本製品を使用されている場合は、最新のバージョンにアップデートすることをお勧めします。
影響対象
- Next.js 11.1.4 以降 12.3.5 未満
- Next.js 13.5.9 未満
- Next.js 14.2.25 未満
- Next.js 15.2.3 未満
対策方法
最新のバージョンにアップデートしてください。
参考情報
- The latest Next.js news
https://nextjs.org/blog - CVE-2025-29927
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2025-29927
https://jvndb.jvn.jp/ja/contents/2025/JVNDB-2025-013743.html
マネージドサービス事業部
MBSD-SOC
MBSD-SOC
キーワードで探す
テーマで探す
筆者で探す
- #MBSD
- #MBSD-SOC
- #吉川孝志
- #寺田健
- #高江洲 勲
- #プロフェッショナルサービス事業部
- #小河哲之
- #福田美香
- #R&D部
- #山本健太
- #Alice
- #洲崎俊
- #岩崎 利己
- #浦田秀弥
- #米山俊嗣
- #諌山貴由
- #桝屋雅文
- #白倉 大河
- #金子俊介
- #廣田 一貴
- #安田祐一
- #小山凌弥
- #国分裕
- #サイバーインテリジェンスグループ
- #先端技術セキュリティセンター
- #糟谷 正樹
- #井餘田 笙悟
- #藤縄 直弘
- #坂島悠太
- #戸田廉
- #藤田 将弘
- #一ノ瀬太樹
- #服部 慎二
- #加藤 創
- #露木 拓巳
- #吉田裕也
- #荒牧 努
- #MI2


