本サイトは、快適にご利用いただくためにクッキー(Cookie)を使用しております。
Cookieの使用に同意いただける場合は「同意する」ボタンを押してください。
なお本サイトのCookie使用については、「個人情報保護方針」をご覧ください。
Viteの脆弱性(CVE-2025-30208, CVE-2025-31125)を狙った攻撃
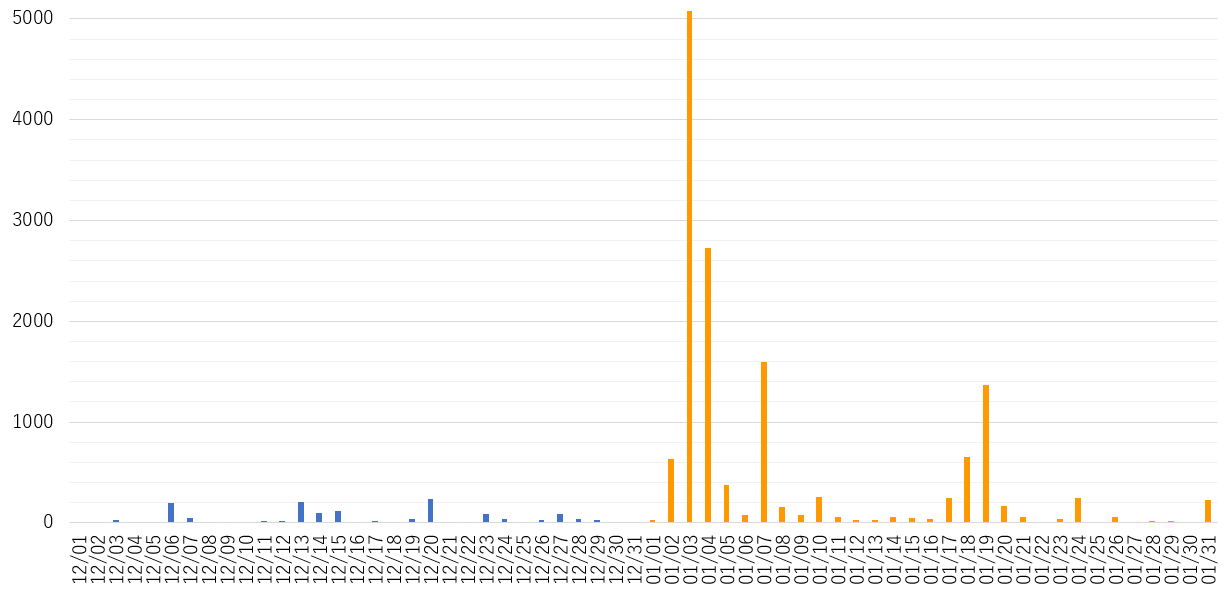
今月は、Webアプリケーションの開発者フレームワークであるViteの脆弱性(CVE-2025-30208, CVE-2025-31125)を狙った攻撃が増加しました。これらの脆弱性は、2025年3月に公開されたもので、弊社SOCでは継続的に攻撃を観測しています。
攻撃者に悪用された場合、任意のファイルを閲覧されてしまう恐れがあります。影響対象の製品を使用されている場合は、早急に対策されることをお勧めします。
 |
以下は、弊社SOCで検知した攻撃例です。URIに「?raw??」を入れることにより、パス制限を回避して環境変数の取得を試みた通信となっています。
|
GET /@fs/..%2f..%2f..%2f..%2f..%2fproc/self/environ?raw?? HTTP/1.1 |
下表は本脆弱性を狙った攻撃元国です。オランダ、フランスからの攻撃を多数観測しています。
| # | 2025年12月 | 2026年1月 | ||
| 1 | フランス | 51.8% | オランダ | 66.4% |
| 2 | アメリカ | 30.1% | フランス | 19.7% |
| 3 | シンガポール | 6.6% | アメリカ | 10.7% |
| 4 | オーストリア | 5.4% | 日本 | 0.5% |
| 5 | イギリス | 0.5% | ドイツ | 0.4% |
影響対象
- Vite 6.2.3 未満
- Vite 6.1.2 未満
- Vite 6.0.12 未満
- Vite 5.4.15 未満
- Vite 4.5.10 未満
対策方法
修正済みのバージョンにアップデートしてください。
参考情報
- GitHub CVE-2025-30208
https://github.com/4xura/CVE-2025-30208 - GitHub CVE-2025-31125 Exploit - Vite WASM Import Path Traversal
https://github.com/0xgh057r3c0n/CVE-2025-31125 - CVE-2025-30208
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2025-30208
https://jvndb.jvn.jp/ja/contents/2025/JVNDB-2025-014769.html - CVE-2025-31125
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2025-31125
https://jvndb.jvn.jp/ja/contents/2025/JVNDB-2025-014800.html
マネージドサービス事業部
MBSD-SOC
MBSD-SOC
キーワードで探す
テーマで探す
筆者で探す
- #MBSD
- #MBSD-SOC
- #吉川孝志
- #寺田健
- #高江洲 勲
- #プロフェッショナルサービス事業部
- #小河哲之
- #福田美香
- #山本健太
- #R&D部
- #Alice
- #洲崎俊
- #岩崎 利己
- #浦田秀弥
- #桝屋雅文
- #米山俊嗣
- #諌山貴由
- #金子俊介
- #廣田 一貴
- #小山凌弥
- #安田祐一
- #白倉 大河
- #藤縄 直弘
- #国分裕
- #井餘田 笙悟
- #サイバーインテリジェンスグループ
- #先端技術セキュリティセンター
- #糟谷 正樹
- #戸田廉
- #加藤 創
- #服部 慎二
- #荒牧 努
- #藤田 将弘
- #MI2
- #一ノ瀬太樹
- #吉田裕也
- #露木 拓巳
- #坂島悠太


