本サイトは、快適にご利用いただくためにクッキー(Cookie)を使用しております。
Cookieの使用に同意いただける場合は「同意する」ボタンを押してください。
なお本サイトのCookie使用については、「個人情報保護方針」をご覧ください。
Oracle E-Business SuiteにおけるOracle Concurrent Processingの脆弱性(CVE-2025-61882)を狙った攻撃
今月は、Oracle E-Business Suite(EBS)におけるOracle Concurrent Processingの脆弱性(CVE-2025-61882)を狙った攻撃を新たに観測しました。本脆弱性は、Oracle社から10/4(土)に公開されたもので、攻撃者に悪用された場合、認証無しでリモートからコード実行されてしまう恐れがあります。
本脆弱性のCVSS v3.1値(脆弱性の深刻度)は、9.8(Critical)と評価されています。既にPoC(概念実証コード)が公開されており悪用事例も報告されているため、影響対象の製品を使用されている場合は、早急に最新の修正パッチを適用することをお勧めします。
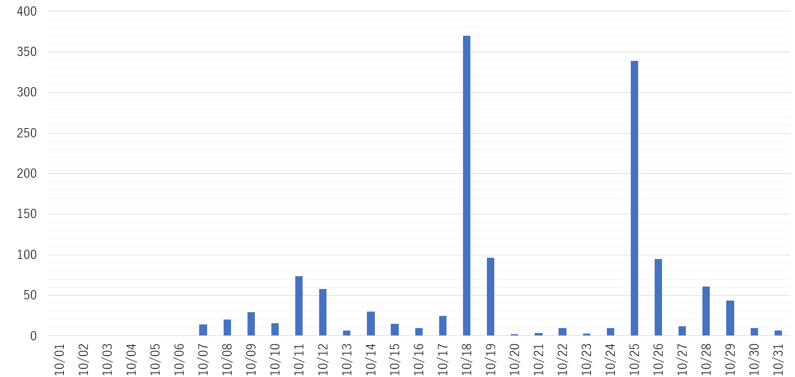
下図は、本脆弱性を狙った攻撃の検知数推移です。弊社SOCでは、10/7(火)の初検知以降、断続的に攻撃を多数観測しています。
 |
以下は、弊社SOCで検知した攻撃例です。SSRF(サーバサイド・リクエストフォージェリ)攻撃により、任意の外部サイトとの通信を試みています。
|
POST /OA_HTML/configurator/UiServlet HTTP/1.1 redirectFromJsp=1&getUiType=<?xml version=""1.0"" encoding=""UTF-8""?> |
下表は、本脆弱性を狙った攻撃元国です。フランスからの攻撃を多数観測しています。
| # | 2025年10月 | |
| 1 | フランス | 70.8% |
| 2 | アメリカ | 15.1% |
| 3 | モーリシャス | 6.2% |
| 4 | 日本 | 4.2% |
| 5 | イギリス | 0.6% |
影響対象
- Oracle E-Business Suite 12.2.3 ~ 12.2.14
対策方法
最新の修正パッチを適用してください。
参考情報
- Oracle Security Alert Advisory - CVE-2025-61882
https://www.oracle.com/security-alerts/alert-cve-2025-61882.html - Oracle Critical Patch Update Advisory - October 2025
https://www.oracle.com/security-alerts/cpuoct2025.html - CVE-2025-61882
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2025-61882
https://jvndb.jvn.jp/ja/contents/2025/JVNDB-2025-016326.html
マネージドサービス事業部
MBSD-SOC
MBSD-SOC
キーワードで探す
テーマで探す
筆者で探す
- #MBSD
- #MBSD-SOC
- #吉川孝志
- #寺田健
- #高江洲 勲
- #プロフェッショナルサービス事業部
- #小河哲之
- #福田美香
- #山本健太
- #R&D部
- #Alice
- #洲崎俊
- #浦田秀弥
- #岩崎 利己
- #桝屋雅文
- #諌山貴由
- #米山俊嗣
- #金子俊介
- #安田祐一
- #白倉 大河
- #小山凌弥
- #廣田 一貴
- #井餘田 笙悟
- #サイバーインテリジェンスグループ
- #先端技術セキュリティセンター
- #国分裕
- #藤縄 直弘
- #糟谷 正樹
- #一ノ瀬太樹
- #加藤 創
- #望月 岳
- #荒牧 努
- #MI2
- #服部 慎二
- #坂島悠太
- #戸田廉
- #露木 拓巳
- #吉田裕也
- #藤田 将弘


