本サイトは、快適にご利用いただくためにクッキー(Cookie)を使用しております。
Cookieの使用に同意いただける場合は「同意する」ボタンを押してください。
なお本サイトのCookie使用については、「個人情報保護方針」をご覧ください。
潜在する脅威を能動的に探索し、セキュリティ監視の検知力向上を支援
サイバー攻撃の高度化に伴い、正規ツールを悪用する攻撃や、組織内に長期間潜伏する攻撃など、従来のアラート監視だけでは捉えにくい脅威が増えています。MBSD-SOC Proactive Huntは、MBSDのSOCアナリストが、最新の脅威動向やお客様の業種・業務特性・システム環境を踏まえてハンティング仮説を策定し、潜在する攻撃痕跡や侵害兆候を能動的に探索する脅威ハンティングサービスです。
これまでのSOC監視サービスがアラートを起点に脅威を検知・調査するのに対し、本サービスでは、最新の脅威動向などをもとに仮説を立て、お客様環境に潜む侵害リスクを能動的に探索・顕在化します。
こんな課題はありませんか?
サイバー攻撃が高度化・巧妙化する中、セキュリティ製品から発生するアラートへの対応に加え、アラートとして顕在化していない脅威や、自社環境に潜む侵害リスクを能動的に探索することの重要性が高まっています。一方、こうした脅威探索には、専門的な知識・スキルに加え、継続的に実施するためのリソースが必要となります。
・従来のアラート監視に加え、自社環境に潜む侵害リスクも能動的に確認したい
・セキュリティ製品のアラートに表れない脅威についても確認したい
・日々の監視運用やアラート対応が優先され、能動的な脅威探索まで手が回らない
・高度化する攻撃を分析するための専門知識やスキルが不足している
MBSD-SOC Proactive Huntの特長と効果
1. 仮説ベースの探索による潜在脅威の顕在化
自社環境に潜む侵害リスクの把握
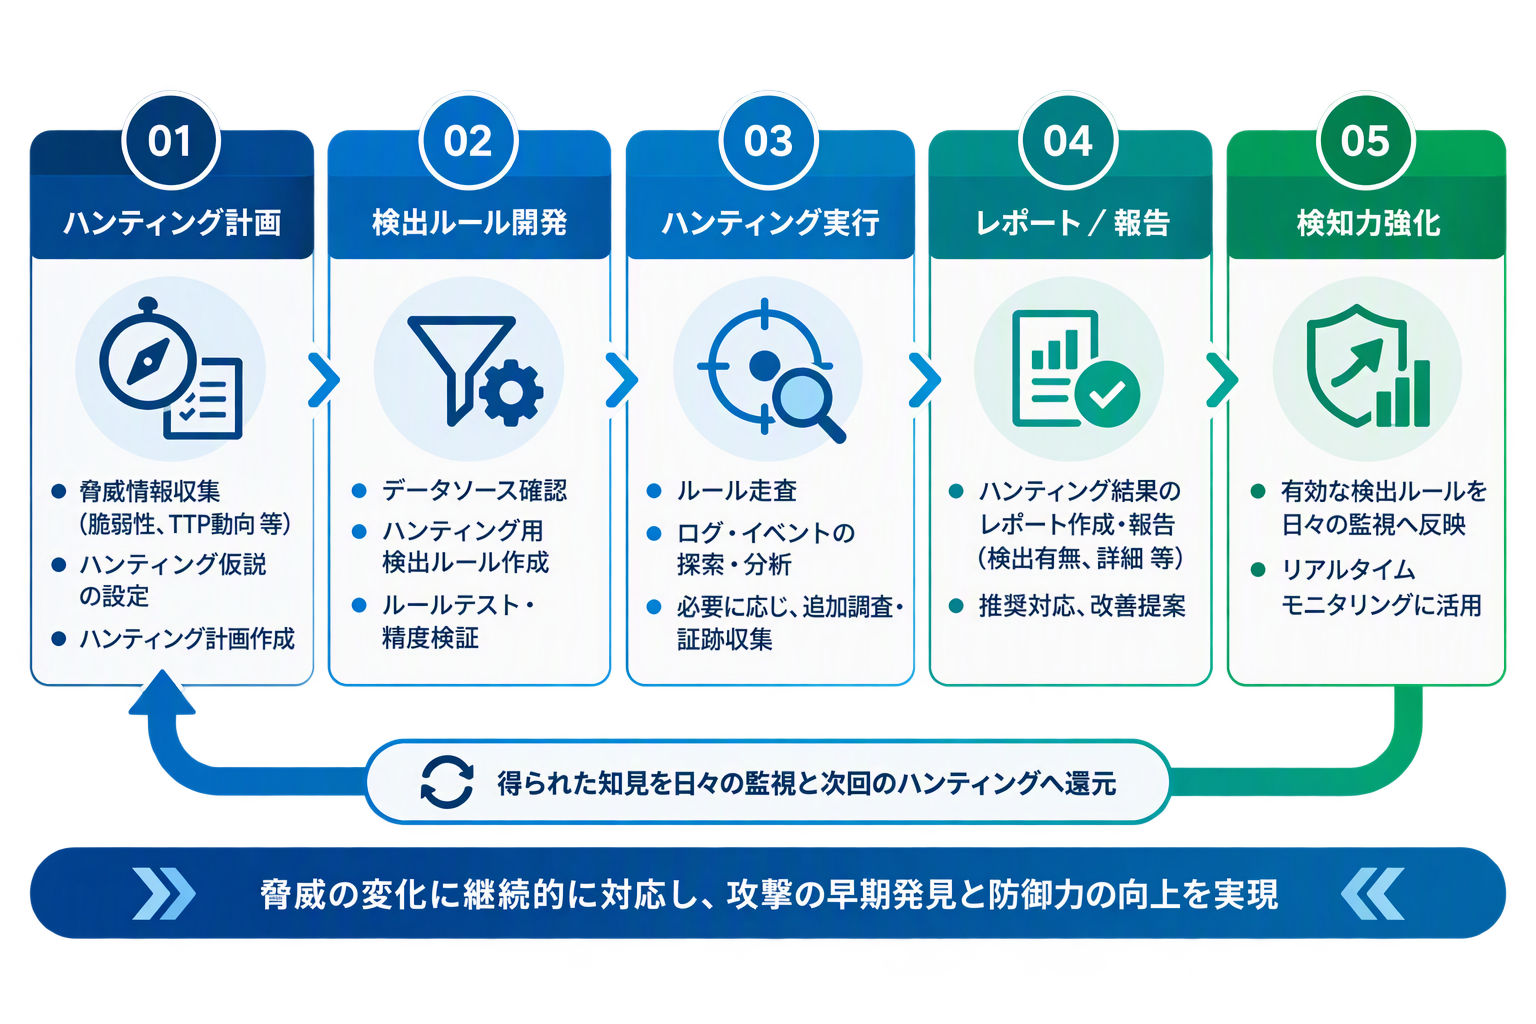
MBSD-SOCのアナリストが、最新の脅威動向や攻撃手法、お客様環境を踏まえて対象となる脅威を選定し、ハンティング仮説を策定します。仮説に基づいて能動的に探索することで、従来のアラート監視を補完し、お客様環境に潜む侵害リスクの顕在化につなげます。
2. お客様環境に合わせた脅威ハンティング
アラート監視を補完する脅威探索範囲の拡張
選定した対象脅威をもとに、お客様環境に合わせた検出ルールを開発し、ハンティングを実施します。既存のセキュリティ製品から発生するアラートだけに依存せず、お客様環境に即した観点から脅威を探索します。
3. お客様環境を理解した専門アナリストによる調査
専門的な脅威評価による対応判断の支援
お客様のシステム構成やセキュリティ環境を理解したMBSD-SOCのアナリストが、専門的な知識・スキルを活用してハンティングを実施します。不審なログやイベントを確認した場合には、お客様環境の特性を踏まえ、関連する攻撃活動の有無や影響範囲を追加調査します。発見した兆候をお客様環境の文脈に沿って評価し、その後の対応判断に必要な情報を提供します。
4. ハンティング成果のリアルタイム監視への還元
ハンティング成果を活用した継続的な検知力向上
ハンティングの過程で作成した検出ルールのうち、継続的な監視が有効と判断されたものを監視対象ルールとして追加し、SOCによるリアルタイム監視へ組み込みます。ハンティングを通じて得られた脅威やお客様環境に関する知見をその後の監視に活用することで、お客様環境に応じた検知力の継続的な向上につなげます。
サービスの流れ
脅威を探索して終わりではなく、日々の監視強化へ
対象となるお客様
・MBSD-SOCサービスをご利用中のお客様
・SIEMを活用したSOC運用を実施している企業
・セキュリティ監視運用の高度化を検討している企業
また、SOCサービス事業者におけるサービス高度化や、Private SOC(自社運営SOC)の検知・監視強化にもご活用いただけます。
関連情報
お問い合わせ
MBSD-SOC Proactive Huntに関するご質問やご相談は、お問い合わせフォームよりお気軽にご連絡ください。


