本サイトは、快適にご利用いただくためにクッキー(Cookie)を使用しております。
Cookieの使用に同意いただける場合は「同意する」ボタンを押してください。
なお本サイトのCookie使用については、「個人情報保護方針」をご覧ください。
MikroTik RouterOSの脆弱性(CVE-2018-14847)を狙った攻撃
今月は、MikroTik RouterOSの脆弱性(CVE-2018-14847)を狙った攻撃が増加しました。本脆弱性を悪用された場合は、認証されていないリモートの攻撃者に任意のファイル読み取りと書き込みをされてしまう恐れがあります。
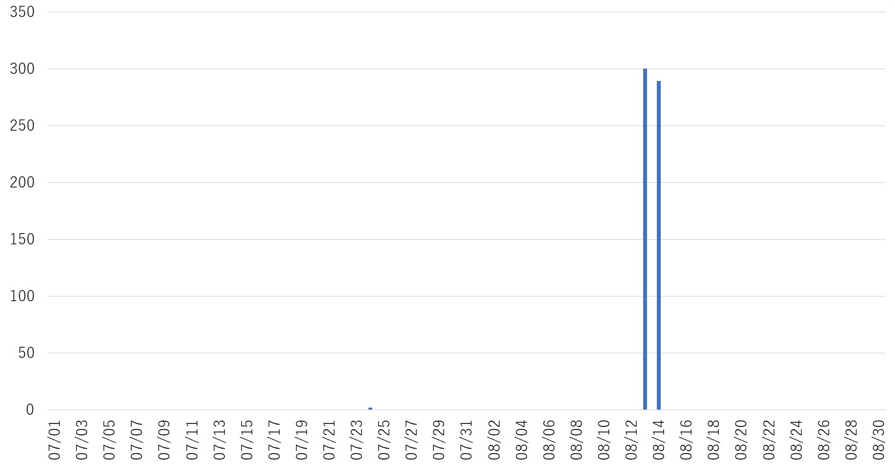
下図は、今年7月から8月末までの本脆弱性を狙った攻撃数の推移です。弊社SOCでは、2022年4月から5月にかけて攻撃数が増加しており、以降は観測されない状況が継続しておりましたが、今月中旬に再度検知数が増加しました。
 |
下図は、弊社SOCで検知した攻撃のパケットペイロードの一部です。検知したHTTPリクエストは断片的ですが、パストラバーサルの脆弱性を悪用してユーザデータベースの取得を試みた通信と考えられます。本脆弱性の影響対象は、「MikroTik Rout-erOS 6.42 以下」ではありますが、今年7月に深刻な脆弱性(CVE-2023-30799)が報告されているため、該当製品を利用している場合は、最新のバージョンにアップデートすることをお勧めします。
| /////./..//////./..//////./../flash/rw/store/user.dat |
今月における本攻撃の攻撃元国の上位5件は以下の通りです。大半がドイツ(5.104.80.129)からの攻撃となっていました。
| # | 国名 | 割合 |
| 1 | ドイツ | 99.7% |
| 2 | 日本 | 0.3% |
参考情報
- CVE-2018-14847 WINBOX VULNERABILITY
https://blog.mikrotik.com/security/new-exploit-for-mikrotik-router-winbox-vulnerability.html - CVE-2018-14847
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-14847 - CISA Adds Five Known Exploited Vulnerabilities to Catalog
https://www.cisa.gov/news-events/alerts/2021/12/01/cisa-adds-five-known-exploited-vulnerabilities-catalog
マネージドサービス事業部
MBSD-SOC
MBSD-SOC
キーワードで探す
テーマで探す
筆者で探す
- #MBSD
- #MBSD-SOC
- #吉川孝志
- #寺田健
- #高江洲 勲
- #プロフェッショナルサービス事業部
- #小河哲之
- #福田美香
- #山本健太
- #R&D部
- #洲崎俊
- #Alice
- #浦田秀弥
- #岩崎 利己
- #桝屋雅文
- #米山俊嗣
- #諌山貴由
- #小山凌弥
- #廣田 一貴
- #白倉 大河
- #金子俊介
- #安田祐一
- #井餘田 笙悟
- #サイバーインテリジェンスグループ
- #先端技術セキュリティセンター
- #糟谷 正樹
- #国分裕
- #藤縄 直弘
- #露木 拓巳
- #藤田 将弘
- #一ノ瀬太樹
- #加藤 創
- #戸田廉
- #吉田裕也
- #MI2
- #望月 岳
- #服部 慎二
- #坂島悠太
- #荒牧 努


